Cảnh giác trình chặn quảng cáo giả mạo trên Chrome
Cảnh giác trình chặn quảng cáo giả mạo trên Chrome có thể khiến bạn dính mã độc và tê liệt hoàn toàn máy tính.
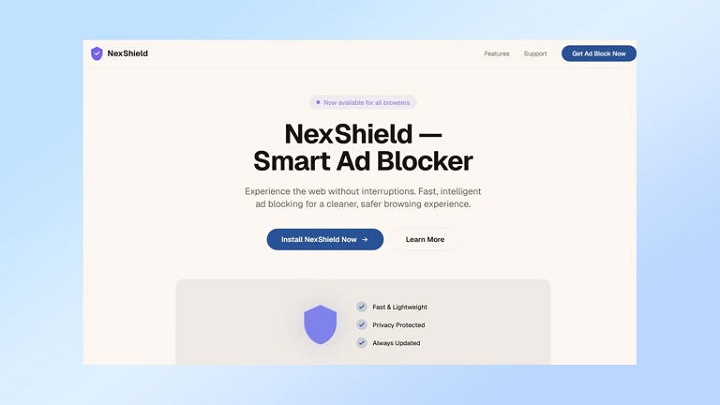
Việc cài đặt các tiện ích mở rộng (extension) cho trình duyệt nghe có vẻ đơn giản, nhưng nó lại đầy mối nguy hiểm khôn lường. Gần đây một người dùng khi tìm kiếm chưng trình chặn quảng cáo đã rơi vào bẫy của một ứng dụng giả mạo có tên NexShield. Thay vì chặn quảng cáo, nó đã dẫn dụ mã độc vào bên trong máy tính của người dùng.
Tiện ích mở rộng Chrome có thể vô hiệu hoá máy tính
Theo nghiên cứu từ BleepingComputer, NexShield xem đây là các tiện ích chặn quảng cáo thường có nhữn lời quảng cáo có cánh như, hiệu suất cao và nhẹ nhàng. Để gây dựng sự tin tưởng, nhóm hacker đứng sau còn để tác giả tiện ích mở rộng là Raymond Hill – nhà phát triển nổi tiếng của tiện ích uBlock Origin.
Tuy nhiên, NexShield chỉ là một vở kịch được dàn dựng sẵn. Các nhà nghiên cứu bảo mật từ Huntress chỉ ra rằng ứng dụng này thực chất tạo cuộc tấn công (DoS) ngay trên trình duyệt Chrome. Nó tạo ra vô số kết nối cổng chrome.runtime trong một vòng lặp vô tận, khiến CPU bị quá tải tài nguyên và gần như tê liệt.
Người đang sử dụng trình duyệt Chrome hoặc Edge, có thể nhận ra ngay là các tab đang mở bị đóng băng, CPU và RAM tăng đột biến, và không thể thao tác hay làm bất cứ hành động gì. Kịch bản tấn công diễn ra như sau:
- Máy treo: Sau khi khiến trình duyệt bị treo và tê liệt bắt buộc phải restar máy tính, NexShield xuất hiện như một cảnh báo giả, yêu cầu Scan toàn bộ PC để phát hiện lỗi.
- Khuyến nghị: Khi bấm nút ‘Run Scan’, một cảnh báo máy tính bị nhiễm mã độc hiện ra và đề nghị khắc phục.
- Tấn công PC: Đưa ra một yêu cầu người dùng copy một đoạn mã và dán vào cửa sổ dòng lệnh (PowerShell/CMD).
Các chuyên gia an ninh mạng gọi đây là chiến thuật tấn công CrashFix. Việc thao tác copy-paste lệnh này, người dùng đang rơi vào cái bẫy của tin tặc, giúp chúng kích hoạt một tập lệnh PowerShell để cài cắm một mã độc từ xa.
Điểm nguy hiển của NexShield là có thể làm tê liệt PC / Laptop lên tới 1 tiếng đồng hồ sau khi cài đặt. Điều này khiến người bị hại không nghi ngờ trong thời gian chờ tiện ích Scan và sửa lỗi. Hầu hết các nhóm tin tặc khi thực hiện chiến dịch này thường lựa chọn máy tính và máy chủ của các người dùng trong doanh nghiệp.
Hiện tại, Google ngay lập tức gỡ bỏ NexShield khỏi Chrome Web Store. Đây là một bài học cảnh tỉnh mạnh mẽ. Các tin tặc hiện nay không ngần ngại mua quảng cáo trên Google để tạo ra các phần mềm có chứa mã độc tinh vi để khiến người dùng rơi vào bẫy.

Nguyễn Anh Huy , 15 năm kinh nghiệm trong lĩnh vực Bưu Chính Viễn thông, an ninh mạng, Tiến Sĩ.
 CÔNG TY CP VIỄN THÔNG FPT