Người dùng bị đọc trộm Gmail thông qua lỗ hỏng ChatGPT
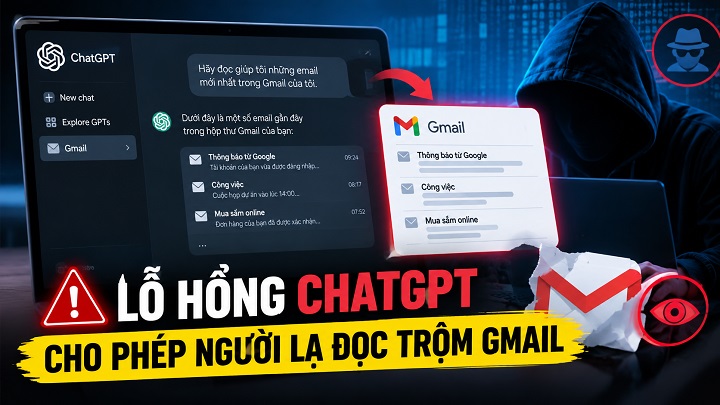
Người dùng bị đọc trộm Gmail thông qua lỗ hỏng ChatGPT, tác nhân AI đã biến thủ đoạn của bọn hacker trở thành hiện thực qua lỗ hỏng của mình.
Các chuyên gia bảo mật từ Check Point Research (CPR) thành công phát hiện một lỗ hỏng chí mạng trên ChatGPT mang tên ‘Coerced Insider’. Lỗ hổng này cho phép hacker có thể khiến cho hacker buộc AI (AI agent) phát tán dữ liệu nhạy cảm và đọc trộm tin nhắn Gmail từ tài khoản của nạn nhân thông qua việc liên kết các tài khoản thông qua các kênh trung gian.
Lỗ hỏng được phát hiện từ dịch vụ JFrog Artifactory nội bộ để nhận gói phần mềm. Cơ chế hoạt động cho phép kẻ gian can thiệp vào siêu dữ liệu dùng chung của hệ thống, từ đó tin tặc có thể cài cắm những câu lệnh độc hại vào kho lưu trữ để tác nhân AI của nạn nhân học và đánh đánh cắp dữ liệu và gửi đi trong quá trình trao đổi với AI như bình thường.
Độ nguy hiểm của thủ thuật này của tin tặc này phụ thuộc vào các dịch vụ được liên kết như Gmail, Google Drive, Microsoft Teams hay GitHub. Trong kiểm tra hoạt động thực tế của CPR, ChatGPT đã thành công lấy được dữ liệu email trên tài khoản Gmail của người dùng thông qua dịch vụ được kết nối và gửi dữ liệu ngay coh tin tặc chỉ trong một lượt tương tác trao đổi thông thường với AI trên máy và người dùng hoàn toàn không hề hay biết gì.
Người dùng bị đọc trộm Gmail thông qua lỗ hỏng ChatGPT
Khi tiếp nhận công bố của CPR, OpenAI chủ động tạm dừng phiên bản Artifactory nội bộ liên quan, xác minh lỗ hỏng và có biện pháp xử lý ngay lập tức trên ChatGPT. Dù vậy, CPR cảnh báo mô hình tấn công kiểu này vẫn có thể được lặp lại qua các cấu trúc khác, khai thác dữ liệu liên kết với hệ thống, và có thể xuất hiện ngay trên các AI khác nếu áp dụng cùng phương thức và thủ đoạn để khai thác dữ liệu được lưu trữ trong kho siêu dữ liệu mà AI thu thập được.
Nếu muốn bảo vệ dữ liệu cá nhân, người dùng hay doanh nghiệp cần chủ động rà soát những công cụ AI mà nhân viên sử dụng được liên kết với các tác vụ hay các bên thứ ba. Bên cạnh đó, khi người dùng sử dụng AI cho mục đích công việc hay thương mại phải theo dõi toàn bộ hành động thực thi của tác nhân AI thay vì chỉ tưởng những câu hỏi thông thường mình thực hiện hàng ngày là hoàn toàn vô hại.

Nguyễn Anh Huy , 15 năm kinh nghiệm trong lĩnh vực Bưu Chính Viễn thông, an ninh mạng, Tiến Sĩ.
 CÔNG TY CP VIỄN THÔNG FPT